Řízení rizik, aktiv a incidentů na jednom místě. Risk, asset and incident management in one place.

Jeden nástroj pro celou agendu kybernetické bezpečnosti — místo Excelu a konzultantů. Postavená v ČR, hostovaná v EU. One tool for your entire cybersecurity agenda — instead of Excel and consultants. Built in the Czech Republic, hosted in the EU.

Vaše data neopustí EUYour data never leaves the EU Auditní stopa odolná proti manipulaciTamper-proof audit trail Bez kreditní kartyNo credit card required
DASHBOARD → živý přehled DASHBOARD → live overview
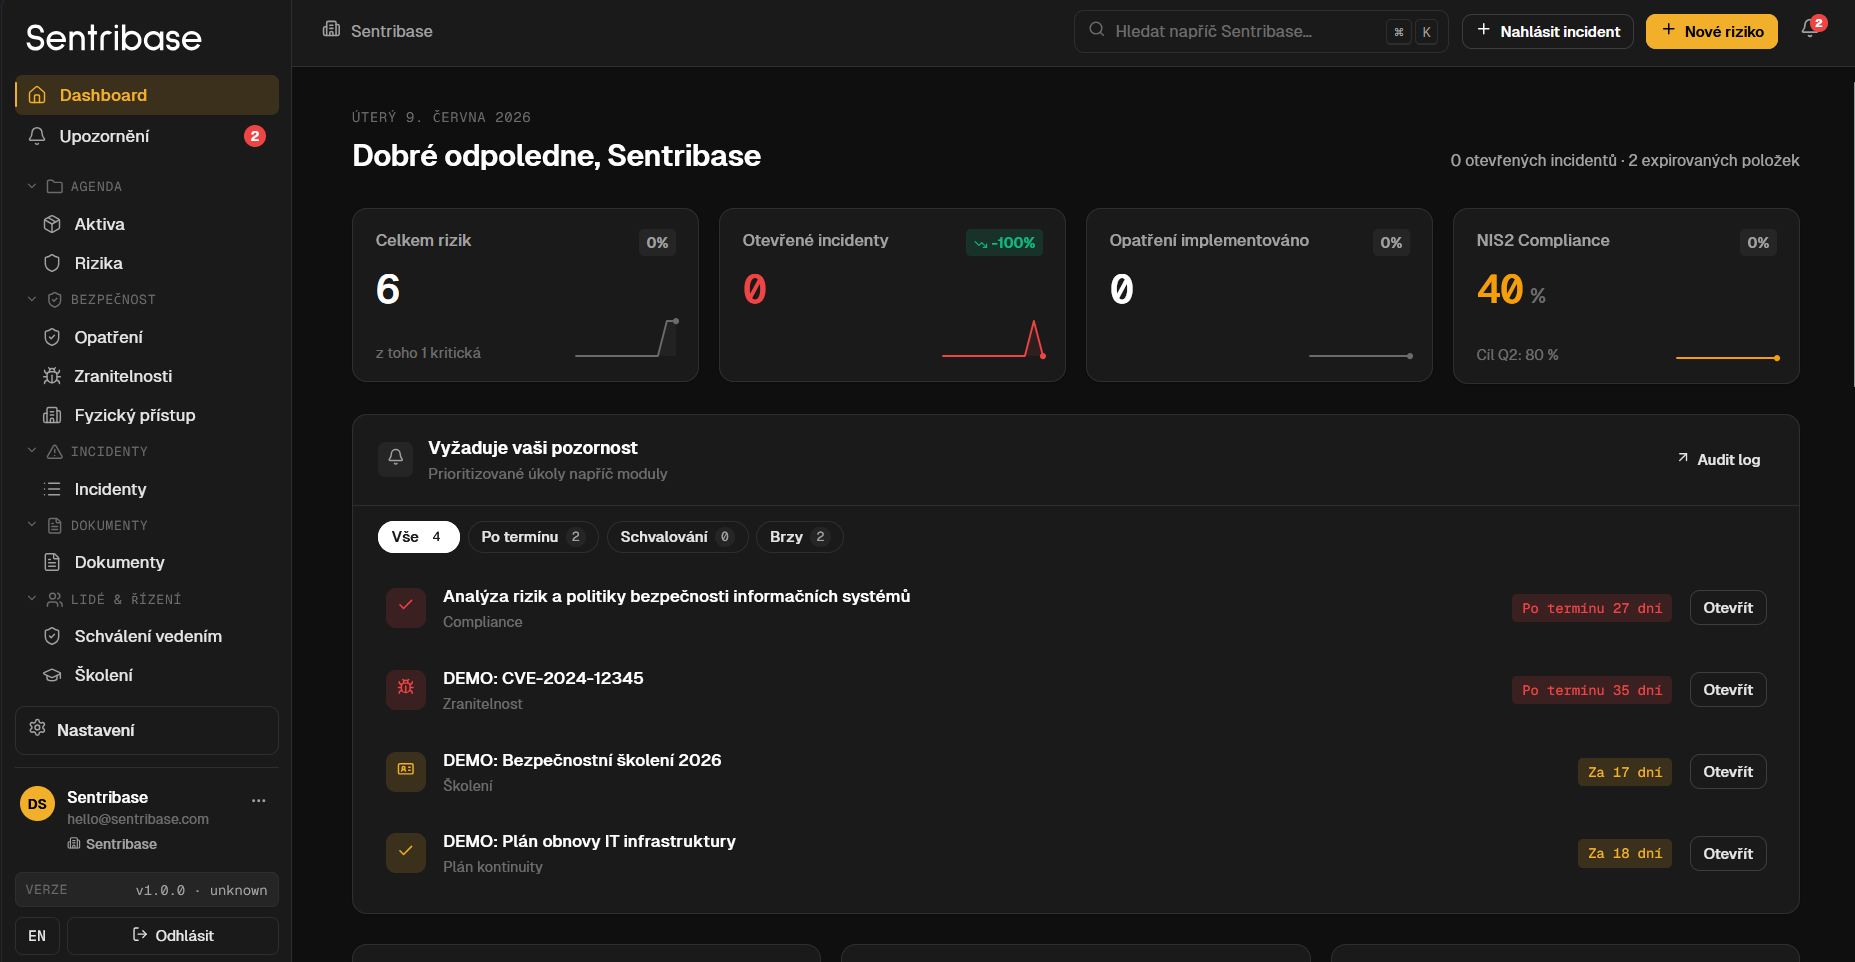
https://app.sentribase.com/dashboard
Sentribase dashboard
Jak to fungujeHow it works

Čtyři kroky. Žádný Excel. Four steps. No spreadsheets.

Onboarding s NIS2 klasifikací podle sektoru a velikosti. Moduly napojené na čl. 21 a NÚKIB. Compliance matice a audit log od prvního dne. Onboarding with NIS2 classification by sector and size. Modules wired to Article 21 and NÚKIB. Compliance matrix and audit log from day one.

01 / Setup

Nastavte firmuSet up your company

Sektor a velikost podle NIS2 klasifikace. Demo data, nebo prázdná firma — onboarding za pár minut.Sector and size per NIS2 classification. Demo data or empty company — onboarding in minutes.

02 / Inventory

Zaveďte aktiva a dodavateleRegister assets and suppliers

IT i fyzická aktiva, kritičnost, závislosti. Dodavatelé s bezpečnostním hodnocením.IT and physical assets, criticality, dependencies. Suppliers with security ratings.

03 / Risk

Hodnoťte rizikaAssess risks

Konfigurovatelná matice rizik, návaznost na aktiva a opatření, sledování zranitelností (CVE/CVSS).Configurable risk matrix, linked to assets and controls, vulnerability tracking (CVE/CVSS).

04 / Evidence

Prokažte shoduProve compliance

Compliance matice s NIS2 čl. 21, auditní stopa, kterou nelze přepsat, export pro NÚKIB i auditora.Compliance matrix mapped to NIS2 Art. 21, tamper-proof audit trail, export for NÚKIB and auditor.

FunkceFeatures

Co compliance tým používá každý den. What compliance teams use every day.

Řízení rizik s maticíRisk management with matrix

Konfigurovatelná matice rizik per firma, assessment, propojení s aktivy a opatřeními. Každé riziko má vlastníka, historii a jasný stav.Configurable per-company risk matrix, assessments linked to assets and controls. Every risk has an owner, history and clear state.

Rozložení rizikRisk distribution

Okamžitý přehled podle závažnosti a kategorie.Immediate view by severity and category.

42% KRITICKÁ

Reporting incidentů na NÚKIBNÚKIB incident reporting

Včasné varování → hlášení → závěrečná zpráva podle NIS2 čl. 23. Šablony připravené.Early warning → notification → final report per NIS2 Art. 23. Templates ready out of the box.

Evidence aktivAsset inventory

Klasifikace, vlastníci, závislosti. Propojené s riziky i opatřeními.Classification, owners, dependencies. Linked to risks and controls.

Fyzický přístupPhysical access

Objekty, zóny, přístupová práva, záznamy vstupů — na jednom místě.Buildings, zones, access rights and entry logs — in one place.

Školení a politikyTraining & policies

Povinná i volitelná školení, potvrzení politik zaměstnanci, recertifikace přístupů.Mandatory and optional training, employee policy acknowledgements, access recertification.

Opatření a kontrolyControls & countermeasures

Bezpečnostní opatření napojená na rizika a aktiva, s hodnocením účinnosti a periodickými review.Security controls linked to risks and assets, with effectiveness scoring and periodic reviews.

  • Pokrytí NIS2 čl. 21 (body a–j)NIS2 Art. 21 (a–j) coverage
  • Periodická review s notifikacíPeriodic reviews with alerts
  • Export pro auditora (PDF / CSV)Auditor export (PDF / CSV)

Termíny, alerty, audit trailDeadlines, alerts, audit trail

Žádné prošvihnuté review. Každá změna má stopu, každý úkol má termín, každý termín má majitele.No missed review. Every change is tracked, every task has a deadline, every deadline has an owner.

  • E-mail + in-app notifikaceEmail + in-app notifications
  • Auditní stopa, kterou nelze přepsatTamper-proof audit trail
  • Export pro auditora (PDF / CSV)Auditor export (PDF / CSV)
Lifecycle rizikaRisk lifecycle

Každý stav. Každý přechod. Každý důvod. Every state. Every transition. Every reason.

Žádný stav se neztratí. Každý přechod má datum, vlastníka a důvod. Klikněte na fázi vpravo a podívejte se, co se v ní děje. No state gets lost. Every transition has a date, owner and reason. Click a phase on the right to see what happens in it.

  1. 01 · Nově identifikovanáIdentified
    Nahlášení & triageReported & triaged
    NOVÉNEW
  2. 02 · HodnocenáAssessed
    Dopad × pravděpodobnostImpact × likelihood
    HODNOC.ASSESS
  3. 03 · OšetřovanáTreated
    Plán opatření & akceTreatment plan & actions
    OŠETŘ.TREAT
  4. 04 · AkceptovanáAccepted
    Reziduální riziko schválenoResidual risk approved
    AKCEPT.ACCEPT
  5. 05 · UzavřenaClosed
    Podklad pro auditAudit evidence
    UZAVŘ.CLOSED
NIS2 ReadyNIS2 Ready

Postaveno pro NIS2 od základů. Ne dodatečná nástavba. Built for NIS2. Not bolted on.

Datový model, workflow a reporty vycházejí přímo z NIS2 čl. 21 a požadavků NÚKIB. Žádný generický GRC nástroj přebalený pro Česko. The data model, workflows and reports come straight from NIS2 Article 21 and NÚKIB requirements — not a generic GRC tool rebadged for the local market.

§ 21.2.a — Analýza rizik & politiky§ 21.2.a — Risk analysis & policies Konfigurovatelná matice rizik, bezpečnostní politiky s verzováním a schvalovánímConfigurable risk matrix, security policies with versioning and approval workflow
§ 21.2.b — Incidenty & NÚKIB reporting (čl. 23)§ 21.2.b — Incidents & NÚKIB reporting (Art. 23) Včasné varování → hlášení → závěrečná zpráva. Šablony připravené.Early warning → notification → final report. Templates ready.
§ 21.2.c–d — Business continuity & dodavatelé§ 21.2.c–d — Business continuity & suppliers BCP/DRP plány, RTO/RPO testy, bezpečnostní hodnocení dodavatelského řetězceBCP/DRP plans, RTO/RPO testing, supply-chain security ratings
§ 21.2.e–j — Zranitelnosti, krypto, MFA, školení§ 21.2.e–j — Vulnerabilities, crypto, MFA, training CVE/CVSS tracking, šifrování, vícefaktorové ověření, kybernetická hygienaCVE/CVSS tracking, encryption, multi-factor auth, cyber hygiene
Stav complianceCompliance status
Vaše organizace
je připravena.
Your organization
is ready.
Celková shodaOverall coverage 94%
Zavedená opatřeníImplemented controls 68 / 72
Ošetřená rizikaTreated risks 41 / 43
NIS2 ZoKB NÚKIB ISO 27001 · roadmaparoadmap DORA · roadmaparoadmap
CeníkPricing

Platíte za aktivní uživatele, ne za celou firmu. You pay for active users, not for your whole company.

Zaměstnanci, kteří jen potvrzují směrnice, jsou ve všech tarifech zdarma. Žádná fragmentace NIS2 čl. 21 mezi plány. 14denní free trial bez karty. Employees who only acknowledge policies are free in every tier. No fragmentation of NIS2 Article 21 between plans. 14-day free trial, no card.

14 dní zdarma · bez karty · bez závazku 14 days free · no card · no commitment

Starter

Pro malé firmy začínající s NIS2 compliance. For small companies starting their NIS2 compliance journey.

2 990 Kč
/ měsíc/ month
fakturováno ročně billed yearly
  • 5 aktivních uživatelů (admin, risk manager…)5 active users (admin, risk manager…)
  • 1 firma (multi-company)1 company (multi-company)
  • Neomezeně zaměstnanců pro potvrzování směrnicUnlimited employees for policy acknowledgement
  • Všechny moduly (rizika, aktiva, incidenty…)All modules (risks, assets, incidents…)
  • NÚKIB reporting flowNÚKIB reporting flow
  • E-mailová podporaEmail support
  • Knowledge base + onboarding videoKnowledge base + onboarding video
Vyzkoušet 14 dní zdarmaTry 14 days free

Business

Pro velké firmy v kritických sektorech (Základní subjekty). For large companies in critical sectors (Essential entities).

11 990 Kč
/ měsíc/ month
fakturováno ročně billed yearly
  • 50 aktivních uživatelů, neomezeně zaměstnanců50 active users, unlimited employees
  • 10 firem (multi-company)10 companies (multi-company)
  • Vše z Professional +Everything in Professional +
  • CSV/Excel import datCSV/Excel data import
  • SSO / SAML / SCIM Q4 2026Q4 2026
  • REST API + webhookyREST API + webhooks Q3 2026Q3 2026
  • Implementační inženýr + e-mailová podporaImplementation engineer + email support
  • +149 Kč/měs za aktivního uživatele nad 50+149 CZK/mo per active user over 50
Vyzkoušet 14 dní zdarmaTry 14 days free

Banka, energetika, kritická infrastruktura?Bank, energy, critical infrastructure?

Pro nadnárodní skupiny a regulované sektory připravujeme Enterprise tier s dedicated tenantem nebo on-premise nasazením, neomezeným počtem firem (multi-company), BYOK klíči, SSO/SAML/SCIM, REST API + webhooky, custom integracemi (SIEM, ITSM, IdP) a dedikovaným CSM. For multinational groups and regulated sectors we're scoping the Enterprise tier with dedicated tenant or on-premise deployment, unlimited companies (multi-company), BYOK keys, SSO/SAML/SCIM, REST API + webhooks, custom integrations (SIEM, ITSM, IdP) and a dedicated CSM.

Domluvit Enterprise hovorBook Enterprise call
Ve všech tierechIn every tier
  • Pokrytí NIS2 čl. 21 (a–j)NIS2 Art. 21 (a–j) coverage
  • NÚKIB reporting flowNÚKIB reporting flow
  • Konfigurovatelná matice rizikConfigurable risk matrix
  • Auditní stopa odolná proti manipulaciTamper-proof audit trail
  • Neměnná auditní stopa po celou dobu předplatnéhoImmutable audit trail for the whole subscription
  • Neomezeně zaměstnanců zdarmaUnlimited employees free
  • Vaše data neopustí EU (Microsoft Azure)Your data never leaves the EU (Microsoft Azure)
  • MFA (TOTP)MFA (TOTP)
  • CS + EN UICS + EN UI
  • 14denní free trial (bez karty)14-day free trial (no card)
Nevíte, který tier sedí vaší firmě? Pomůžeme s NIS2 klasifikací v onboardingu (3 minuty), nebo nám napište. Aktivní uživatel = ten, kdo aktivně spravuje rizika, dokumenty, incidenty. Zaměstnanci jen potvrzující směrnice jsou ve všech tarifech zdarma.

Pro CFO — spočti si konkrétní úsporu vs Excel + konzultant →
Not sure which tier fits your company? We’ll help with NIS2 classification during onboarding (3 minutes), or email us. Active user = someone actively managing risks, documents, incidents. Employees who only acknowledge policies are free in every tier.

For your CFO — calculate your savings vs Excel + consultant →
FAQ

Časté dotazy. Frequently asked.

Fakturujeme v Kč. Standardně ročně se slevou 16 % oproti měsíční sazbě; měsíční fakturace je možná za vyšší jednotkovou cenu. Po dohodě umíme i jiný režim (kvartální, multi-year). Platba převodem na základě faktury.We bill in Kč. Standard is yearly with a 16% discount vs monthly; monthly is available at a higher per-month rate. Other cadences (quarterly, multi-year) on request. Payment by bank transfer on invoice.

Upgrade (např. Starter → Professional, nebo Professional → Business) je možný kdykoliv — proporční doplatek do konce fakturačního období. Downgrade se aplikuje k dalšímu fakturačnímu období. Žádné penalizace. Přesah aktivních uživatelů nad limit tarifu se účtuje měsíčně (+99 Kč v Professional, +149 Kč v Business) — žádný hard cap.Upgrade (e.g. Starter → Professional, or Professional → Business) anytime — pro-rated charge to the end of the current period. Downgrade applies at the next billing cycle. No penalties. Active users over the tier limit are billed monthly (+99 CZK in Professional, +149 CZK in Business) — no hard cap.

Registrace zabere pár minut a 14 dní vyzkoušíte celou platformu bez zadání platební karty. Platí napříč všemi tarify — zkoušíme to bez triků, abyste se necítili uzamčení.Sign-up takes a few minutes and you get 14 days to try the whole platform without entering a payment card. Applies across all tiers — no tricks, no lock-in.

Na středně velké a velké organizace z 18 odvětví — energetika, doprava, bankovnictví, zdravotnictví, digitální infrastruktura, výroba potravin a další. V ČR implementuje směrnici nový zákon o kybernetické bezpečnosti. Pokud si nejste jistí, rádi vám pomůžeme to posoudit.Medium and large organizations across 18 sectors — energy, transport, banking, healthcare, digital infra, food and more. We’re happy to help you assess if it applies to you.

Standardní onboarding trvá 1 pracovní den. Import existující evidence z Excelu, nastavení rolí a knihovna předdefinovaných opatření tvoří základ, který dál dotahujete podle potřeb organizace. V tieru Business dostanete implementačního inženýra a CSV/Excel import dat.Standard onboarding takes 1 working day — import your existing register from Excel, configure roles and use the pre-built control library as a starting point. The Business tier comes with an implementation engineer and CSV/Excel data import.

Výhradně v EU — na Microsoft Azure, region West Europe (Nizozemsko). Šifrování v klidu i při přenosu, každodenní zálohy, zákazníkem držené klíče jsou dostupné v Enterprise plánu. Detaily na stránce Bezpečnost.EU only — on Microsoft Azure, West Europe region (Netherlands). Encryption at rest and in transit, daily backups, customer-held keys available on Enterprise. Details on our Security page.

REST API a webhooky jsou na roadmapě jako priorita. Konkrétní konektory (SIEM, ITSM, ticketing) ladíme s prvními zákazníky podle toho, co reálně provozují — řekněte si o váš stack při onboarding.A REST API and webhooks are a top roadmap item. Specific connectors (SIEM, ITSM, ticketing) are scoped together with early customers based on what you actually run — bring your stack to the onboarding call.

Rozhodně. Sentribase funguje jako obecná ISMS platforma — řízení rizik, aktiv, incidentů, dodavatelů a auditní stopa dávají smysl i mimo NIS2 (interní rámce, příprava na certifikace). Compliance matice dnes pokrývá NIS2; mapování na ISO 27001 a DORA připravujeme na roadmapě.Absolutely. Sentribase works as a general ISMS platform — risk, asset, incident and supplier management plus the audit trail make sense beyond NIS2 (internal frameworks, certification prep). The compliance matrix covers NIS2 today; ISO 27001 and DORA mappings are on our roadmap.

Jasně. 30minutové demo s živou ukázkou na vašem use-case. Napište na [email protected].Sure. A 30-minute demo walking through your use case. Email [email protected].

NIS2 deadline nepočká. NIS2 deadlines don’t wait.

Nasazení v řádu dní. Hostováno v EU. Pokrytí NIS2 čl. 21 (a–j). Deploy in days. EU-hosted. NIS2 Art. 21 (a–j) coverage.